Trusted Execution Environment 2026 Jadi Lapisan Keamanan Penting untuk Melindungi Data Saat Sedang Diproses
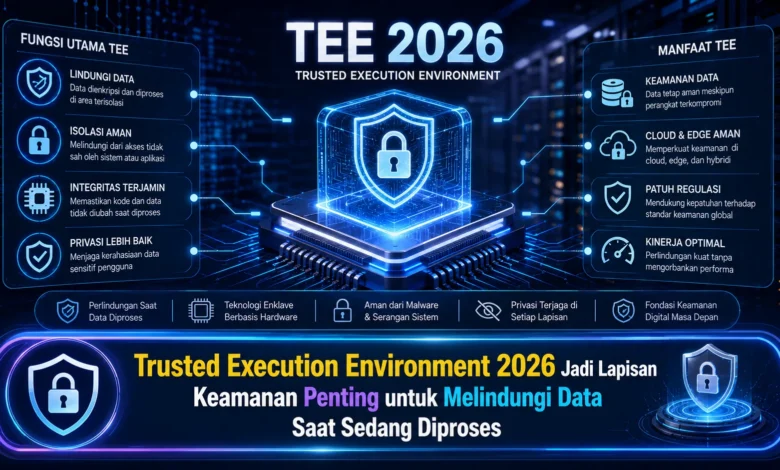
Trusted Execution Environment atau TEE semakin relevan pada 2026 ketika perlindungan data tidak lagi cukup hanya dilakukan saat informasi disimpan maupun dikirim melalui jaringan. Data yang sedang diproses juga membutuhkan perlindungan karena pada tahap inilah informasi sensitif berada dalam kondisi aktif dan dapat menjadi sasaran serangan. Dalam perkembangan TEKNOLOGI keamanan modern, TEE hadir sebagai lingkungan eksekusi terisolasi yang membantu menjaga kode serta data tetap terlindungi ketika sedang digunakan oleh sistem.
Trusted Execution Environment Menjadi Fondasi Keamanan Komputasi Modern
Lingkungan eksekusi tepercaya menjadi area pemrosesan yang terisolasi dibandingkan bagian sistem lainnya. Peran dasarnya adalah melindungi program dan materi sensitif saat digunakan. Menggunakan perlindungan ini, sistem mampu memproses aktivitas penting melalui mekanisme yang lebih terkontrol.
Konsep tersebut terus dibutuhkan ketika semakin besarnya pemanfaatan komputasi awan, kecerdasan buatan, dan pemrosesan data. Banyak sistem digital membutuhkan kemampuan untuk memproses data bernilai tinggi tanpa mengeksposnya kepada bagian sistem yang tidak berwenang.
Data Saat Diproses Menjadi Fokus Penting dalam Keamanan Modern
Di dalam arsitektur keamanan konvensional, materi digital umumnya dilindungi ketika disimpan maupun dipindahkan menggunakan jaringan. Mekanisme kriptografi mampu melindungi data at rest dan informasi yang sedang dikirim. Akan tetapi, ketika materi tersebut perlu diproses, situasi keamanannya bisa menjadi lebih kompleks.
Trusted Execution Environment dapat membantu mengisi kesenjangan tersebut dengan membangun ruang eksekusi dengan isolasi tertentu. Informasi mampu digunakan melalui ruang terisolasi tersebut supaya interaksi oleh komponen lain berpotensi dibatasi. Metode tersebut berkembang sebagai komponen menarik untuk komputasi rahasia.
Isolasi Hardware Membantu Menjaga Integritas Proses
Salah satu karakteristik utama TEE terletak pada pemisahan di antara lingkungan aman dan lingkungan sistem lainnya. Proteksi tersebut sering diperkuat dengan dukungan prosesor yang dirancang untuk membatasi kemampuan membaca ke memori yang disimpan sementara dalam TEE.
Ketika program melakukan operasi sensitif, lingkungan terlindungi dapat mendukung menjaga privasi dan validitas eksekusi tersebut. Dalam praktiknya, elemen di luar lingkungan tepercaya tidak semestinya memiliki hak membaca ke data selama digunakan.
Confidential Computing Memperluas Penggunaan TEE di Infrastruktur Modern
Kemajuan confidential computing mendorong TEE kian penting dalam lingkungan komputasi modern. Pendekatan komputasi terlindungi dirancang guna mengamankan materi sensitif ketika sedang digunakan. TEE bisa digunakan sebagai fondasi untuk mendukung perlindungan tersebut.
Strategi tersebut bisa berguna dalam organisasi yang perlu mengolah informasi penting menggunakan lingkungan komputasi eksternal. Dengan mekanisme attestation, sistem dapat memperoleh indikasi mengenai apakah aplikasi yang ditentukan diproses di dalam lingkungan tepercaya tertentu sebelum akhirnya materi penting diberikan.
Penggunaan TEE Berkembang Bersama AI dan Cloud Computing
Pertumbuhan kecerdasan buatan juga memperbesar perhatian untuk perlindungan data ketika pemrosesan. Model AI dapat membutuhkan data dalam jumlah besar guna analisis. Apabila informasi tersebut mengandung materi sensitif, perlindungan selama pemrosesan merupakan aspek yang tidak boleh diabaikan.
Trusted Execution Environment bisa diterapkan dalam membangun ruang eksekusi yang memiliki isolasi. Hal ini membuka peluang untuk berbagai organisasi agar dapat menggunakan AI dan cloud tanpa melemahkan perlindungan terhadap data sensitif.
Attestation Membantu Memastikan Lingkungan Eksekusi Dapat Dipercaya
Attestation menjadi satu dari kemampuan penting untuk lingkungan Trusted Execution Environment. Dengan metode verifikasi tersebut, pihak yang perlu mengirimkan materi sensitif mampu memvalidasi status TEE sebelum akhirnya proses dijalankan.
Proses ini membantu membangun tingkat kepercayaan antara penyedia informasi dengan infrastruktur. Walaupun begitu, attestation masih membutuhkan diintegrasikan bersama kontrol keamanan lainnya, mengingat TEE bukan substitusi arsitektur cybersecurity secara keseluruhan.
TEE Bukan Solusi Tunggal untuk Semua Ancaman Keamanan
Meski TEE menyediakan lapisan perlindungan tambahan, teknologi ini bukan solusi tunggal. Perusahaan juga perlu menerapkan kontrol kriptografi, kontrol identitas, otorisasi, monitoring, serta pembaruan keamanan dengan konsisten.
Implementasi TEE juga menimbulkan tantangan mengenai kesesuaian infrastruktur, efisiensi, dan arsitektur sistem. Oleh sebab itu, perusahaan sebaiknya mengidentifikasi proses yang paling memperoleh manfaat dari pemrosesan terlindungi. Perencanaan yang seimbang dapat memungkinkan mekanisme tersebut memberikan keamanan tambahan sekaligus menghindari kompleksitas yang tidak diperlukan.
Kesimpulan TEE sebagai Lapisan Keamanan Data
Trusted Execution Environment 2026 menggambarkan bahwa keamanan data tidak lagi bergantung ketika data yang disimpan atau informasi dalam perjalanan, melainkan turut pada data berada dalam tahap komputasi. Dengan lingkungan eksekusi terisolasi, perusahaan berpotensi memperkuat kontrol keamanan pada workload dan data sensitif.
Secara keseluruhan, lingkungan eksekusi tepercaya berpotensi berperan sebagai komponen strategis pada confidential computing, terutama ketika komputasi terdistribusi semakin diadopsi. Integrasi mekanisme isolasi dengan manajemen identitas dapat membentuk arsitektur perlindungan yang lebih kuat. Menurut Anda, apakah TEE akan berkembang menjadi komponen utama pada cloud dan AI? Bagikan pendapat Anda dan ikuti inovasi TEKNOLOGI komputasi modern selanjutnya.