Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
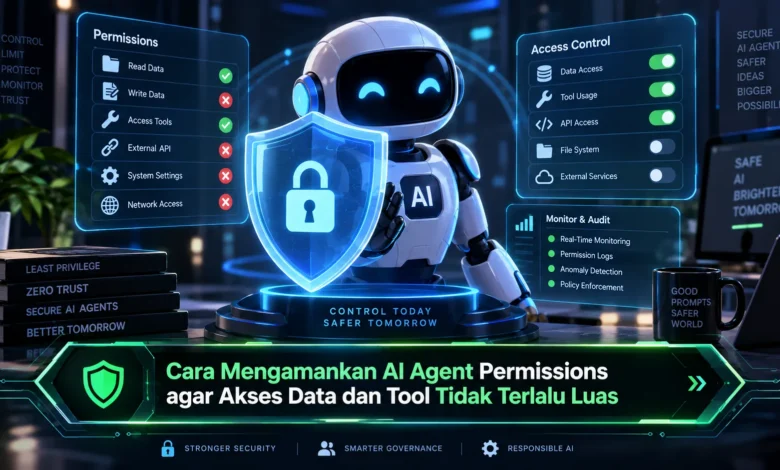
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Gunakan Hak Akses Minimum untuk Setiap AI Agent
Cara dasar untuk membatasi AI agent adalah memberikan permission berdasarkan prinsip least privilege. Pendekatan tersebut membuat agent memiliki izin secukupnya sesuai fungsi yang harus dijalankan. Jika sebuah sistem hanya perlu mengambil data, maka akses modifikasi seharusnya tetap dinonaktifkan.
Strategi tersebut membantu mengurangi risiko ketika agent menghasilkan tindakan yang tidak diharapkan. Ketika sebuah agent mengalami kesalahan instruksi, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Dalam implementasi TEKNOLOGI yang menggunakan agent, least privilege menjadi salah satu fondasi keamanan yang penting.
Kelompokkan Hak Akses Sesuai Tugas Agent
Setiap AI agent sebaiknya memiliki role yang jelas. Agent yang hanya membuat rangkuman tidak seharusnya menerima akses setara dengan agent yang mengubah database. Dengan pengelompokan izin berdasarkan kebutuhan, pengelola sistem dapat mengurangi permission yang tidak diperlukan.
Role based permission dapat membuat administrasi banyak agent menjadi lebih sederhana. Misalnya, role reader dapat diberikan kemampuan membaca data saja, sedangkan peran editor mendapatkan permission tambahan untuk memperbarui data. Pemisahan tersebut membuat struktur akses lebih mudah diaudit dan membatasi risiko akibat privilege yang terlalu luas.
Atur Batas Data yang Dapat Dibaca AI Agent
Tidak cukup hanya mengatur read dan write permission, administrator sebaiknya membatasi resource yang tersedia bagi setiap agent. AI agent biasanya hanya memerlukan sebagian data untuk menyelesaikan pekerjaannya. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Dalam penerapan praktis, AI customer service dapat diberikan akses hanya terhadap informasi yang diperlukan untuk menjawab pertanyaan. Resource sensitif yang tidak berkaitan dengan tugas seharusnya tetap berada di luar jangkauan agent. Strategi data scope seperti ini membantu mengurangi paparan informasi sensitif sekaligus memberikan keseimbangan antara keamanan dan fungsionalitas.
Kontrol Tool yang Bisa Digunakan AI Agent
Sistem agentic AI dapat terhubung dengan banyak alat eksternal. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Jika agent memperoleh akses terhadap terlalu banyak tool, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Untuk mengurangi risiko tersebut, setiap agent sebaiknya hanya memperoleh daftar tool yang sesuai dengan tugasnya. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Kontrol terhadap tool access menjadi komponen penting dalam arsitektur TEKNOLOGI AI yang aman.
Gunakan Permission Sementara untuk Operasi Sensitif
Sebagian izin sebaiknya hanya tersedia ketika benar benar dibutuhkan. Untuk tindakan yang dapat menimbulkan perubahan besar, permission sementara dapat menjadi pilihan yang lebih aman. Setelah proses berhasil dijalankan, akses tambahan dapat langsung dinonaktifkan.
Pendekatan ini sangat berguna untuk tindakan administratif, seperti memodifikasi resource kritis, melakukan deployment, atau mengakses informasi sensitif. Dengan permission yang memiliki waktu kedaluwarsa, risiko credential atau akses yang terlupakan dapat dikurangi. Cara tersebut juga mendukung pengelolaan TEKNOLOGI yang lebih disiplin.
Audit Trail Membuat Aktivitas Agent Lebih Transparan
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Setiap akses terhadap data atau tool penting sebaiknya dicatat. Informasi seperti nama agent, jenis permission, waktu penggunaan, serta hasil eksekusi dapat memberikan gambaran yang lebih jelas mengenai aktivitas AI.
Sistem monitoring dapat membantu menemukan aktivitas agent yang berbeda dari pola biasanya. Apabila AI mencoba menggunakan tool berkali kali tanpa kebutuhan yang jelas, sistem dapat memberikan notifikasi kepada administrator. Observability yang baik membuat pengelola tidak hanya mengandalkan konfigurasi awal.
Tinjau Hak Akses AI Agent Secara Rutin
Hak akses yang dibutuhkan sekarang dapat menjadi tidak relevan setelah fungsi agent berubah. Karena itu, review permission perlu dilakukan secara berkala. Permission yang sudah tidak digunakan dapat segera dicabut agar ruang akses agent tetap minimal.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Ketika suatu permission tidak pernah digunakan dalam periode tertentu, akses tersebut dapat menjadi kandidat untuk dicabut. Review rutin seperti ini membantu menghindari penumpukan permission dari waktu ke waktu dan memperkuat keamanan sistem AI dalam jangka panjang.
Kesimpulan
Mengamankan AI agent permissions membutuhkan kombinasi antara pembatasan akses, pengawasan, dan evaluasi berkala. Dengan menggabungkan hak akses minimum, role terpisah, kontrol data, pembatasan tool, izin berbatas waktu, dan monitoring, organisasi dapat menjaga agent tetap bekerja hanya dalam ruang lingkup yang diperlukan. Di tengah pesatnya kemajuan TEKNOLOGI agentic, pengelolaan permission akan menjadi bagian yang semakin penting dari desain sistem. Anda dapat ikut berdiskusi mengenai cara terbaik membatasi akses AI agar pembahasan mengenai keamanan AI semakin berkembang.