Secure Autonomous Agent Runtime Jadi Fondasi Baru AI 2026, Agen Otonom Kini Berjalan dalam Lingkungan Lebih Terkontrol
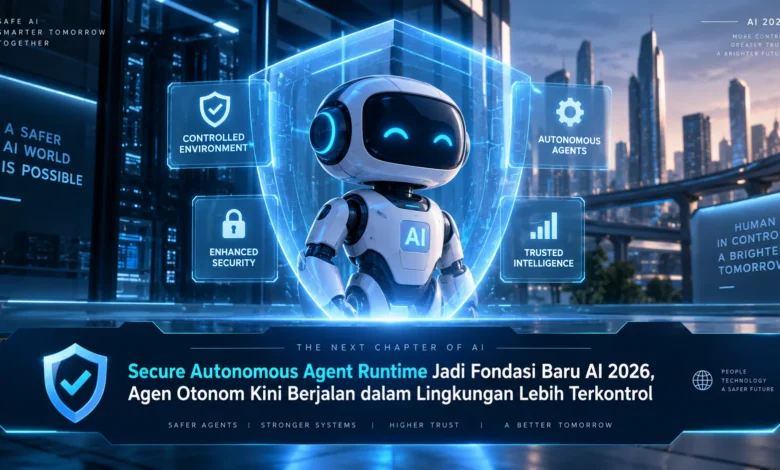
Perkembangan kecerdasan buatan pada 2026 semakin mengarah pada agen otonom yang mampu menjalankan tugas, menggunakan berbagai alat digital, memproses data, dan mengambil tindakan dengan intervensi manusia yang semakin sedikit. Kemampuan tersebut membuka banyak peluang baru, tetapi sekaligus membuat aspek keamanan menjadi semakin penting. Secure Autonomous Agent Runtime hadir sebagai pendekatan untuk menyediakan lingkungan eksekusi yang lebih terkontrol sehingga agen AI dapat bekerja sesuai izin, batas akses, serta kebijakan yang telah ditentukan. Perkembangan ini menjadi bagian menarik dari evolusi TEKNOLOGI karena fokus inovasi AI kini tidak hanya terletak pada kecerdasan model, tetapi juga pada bagaimana agen tersebut beroperasi secara aman dan dapat diawasi.
Fondasi Eksekusi Terkontrol untuk Agen AI
Lingkungan eksekusi agen yang terkontrol dirancang untuk memberikan ruang kerja digital yang lebih terproteksi ketika sistem AI otonom mengeksekusi instruksi. Arsitektur semacam ini semakin dibutuhkan karena sistem otonom masa kini dapat terhubung dengan berbagai layanan, mengakses informasi, serta mengoperasikan tool tertentu untuk mencapai sasaran yang diberikan pengguna.
Dalam perkembangan TEKNOLOGI AI, lingkungan eksekusi terkontrol tidak hanya berperan sebagai ruang eksekusi program. Runtime tersebut juga dapat mengendalikan sumber daya, menentukan hak akses, dan mengawasi aktivitas sehingga berbagai aktivitas dapat mengikuti batas operasional yang ditentukan sebelumnya.
Sandbox dan Permission Memperkuat Keamanan Agen
Salah satu prinsip utama dalam lingkungan agen AI terproteksi adalah pemisahan lingkungan. Sistem agen idealnya tidak memiliki kebebasan akses penuh terhadap lingkungan komputasi. Dalam penerapan yang lebih aman, agen dapat dijalankan dalam ruang eksekusi terbatas dengan izin seperlunya berdasarkan fungsi yang harus dijalankan.
Pendekatan keamanan tersebut dapat menekan kemungkinan aktivitas di luar tujuan ketika agen menangani tugas bertingkat. Apabila sebuah agen hanya membutuhkan koneksi terhadap direktori tertentu, misalnya, runtime dapat mengatur hak akses hanya pada lokasi tersebut. Prinsip ini membuat keamanan lebih terstruktur dibandingkan memberikan privilege berlebihan.
Hak Akses Minimum Mengurangi Risiko Operasional
Implementasi aturan hak akses dapat mendefinisikan secara spesifik batas kemampuan operasional agen. Sistem otonom, misalnya, dapat mendapatkan hak untuk mengakses data yang diperlukan, tetapi tetap dibatasi untuk memodifikasi sumber daya sensitif tanpa otorisasi khusus. Kontrol izin tersebut dapat memudahkan pengelola sistem menerapkan prinsip least privilege pada sistem AI otonom.
Kontrol izin juga memiliki nilai semakin besar ketika sistem AI memakai beberapa layanan sekaligus. Setiap layanan dapat membutuhkan kebijakan berbeda, sehingga runtime yang baik perlu menentukan kondisi ketika alat boleh dipanggil, data apa yang boleh dikirim, serta operasi apa yang perlu persetujuan.
Pencatatan Aktivitas Memperkuat Pengawasan Sistem
Selain pembatasan akses, runtime agen yang aman idealnya dilengkapi fitur pemantauan yang memadai. Setiap tindakan penting dapat dicatat dalam rekaman operasional agar administrator dapat mengevaluasi bagaimana agen mengambil tindakan selama proses berlangsung.
Data observability ini dapat memuat tool yang digunakan, aktivitas permission, keluaran proses, dan kesalahan yang muncul. Dengan visibilitas yang lebih baik, tim pengembang dapat lebih efektif mendeteksi perilaku tidak normal serta menjalankan audit ketika muncul gangguan.
Kontrol Manusia Melengkapi Otonomi Agen AI
Walaupun agen AI semakin mandiri, keterlibatan operator tetap dibutuhkan untuk tindakan berisiko tinggi. Runtime dapat dirancang agar aktivitas sensitif tidak langsung dijalankan sampai manusia memberikan otorisasi. Mekanisme ini memperkuat tata kelola tanpa membatasi semua kemampuan otonom agen.
Dalam praktiknya, level kontrol manusia dapat disesuaikan berdasarkan sensitivitas operasi. Operasi rutin yang aman dapat berjalan otomatis, sedangkan operasi dengan konsekuensi besar dapat menunggu validasi. Strategi pengawasan semacam ini dapat mempertahankan otonomi agen dan perlindungan sistem.
Keamanan Runtime Membuka Jalan bagi Agen AI Skala Luas
Pertumbuhan teknologi agentic AI menciptakan kebutuhan baru dalam cara infrastruktur AI dirancang. Kemampuan penalaran yang semakin kuat bukan satu satunya kebutuhan apabila lingkungan eksekusinya tidak dilengkapi mekanisme perlindungan. Oleh sebab itu, lingkungan eksekusi terkontrol dapat memegang peranan strategis dalam ekosistem TEKNOLOGI AI.
Bagi perusahaan dan pengembang, pendekatan ini juga membuka kesempatan untuk mengembangkan otomatisasi yang lebih terpercaya. Agen dapat menyelesaikan rangkaian tugas yang lebih beragam sambil menjaga aturan akses. Perpaduan antara kemampuan mandiri, kontrol akses, serta pemantauan semakin terlihat sebagai elemen mendasar bagi sistem agentic AI masa depan.
Rangkuman Akhir
Runtime agen otonom yang aman memperlihatkan bahwa masa depan AI tidak hanya ditentukan oleh kemampuan model, tetapi juga pada mekanisme yang menjaga operasi agen tetap terkendali. Sandbox yang terkontrol, permission yang terukur, observability yang baik, dan persetujuan manusia untuk tindakan sensitif dapat membentuk fondasi bagi sistem AI yang lebih terkontrol. Ketika TEKNOLOGI AI semakin maju, pembaca dapat mengamati perkembangan arsitektur agentic AI untuk memahami perubahan besar berikutnya.


