Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
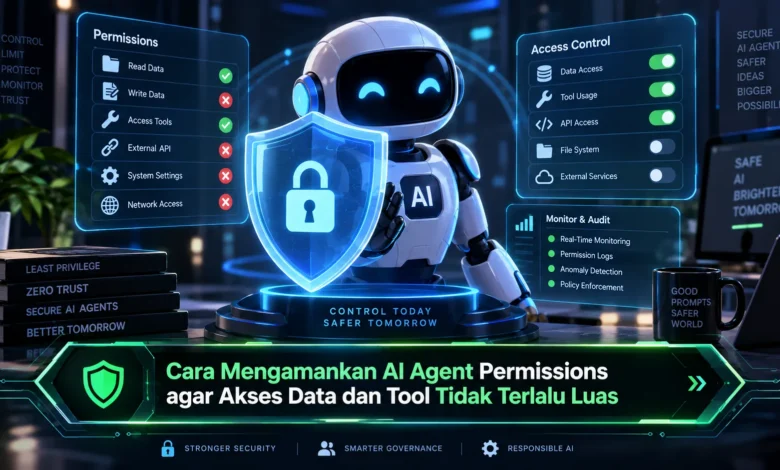
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Terapkan Prinsip Least Privilege pada AI Agent
Tahap awal untuk menjaga keamanan AI agent adalah menggunakan konsep hak akses minimum. Konsep ini membantu memastikan permission yang diberikan tidak melebihi kebutuhan pekerjaan agent. Jika sebuah sistem hanya perlu mengambil data, maka izin write dan delete sebaiknya tidak diberikan.
Pengaturan permission minimum dapat membatasi konsekuensi jika AI melakukan tindakan yang keliru. Apabila sistem mendapatkan perintah yang salah, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Dalam lingkungan TEKNOLOGI modern, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.
Gunakan Role yang Berbeda untuk Setiap AI Agent
Setiap sistem agent sebaiknya diberikan peran berdasarkan pekerjaan yang dijalankan. AI yang bertugas melakukan pencarian data tidak membutuhkan hak seperti agent pengelola sistem. Dengan pemisahan role yang tepat, pengelola sistem dapat mengurangi permission yang tidak diperlukan.
Role based permission dapat membuat administrasi banyak agent menjadi lebih sederhana. Misalnya, role reader dapat diberikan kemampuan membaca data saja, sedangkan agent editor dapat diberikan akses modifikasi pada resource yang telah ditentukan. Model tersebut membantu tim mengetahui siapa yang memiliki hak tertentu dan mencegah pengumpulan hak akses berlebihan pada satu agent.
Gunakan Data Scope untuk Mempersempit Akses
Selain membatasi jenis tindakan, cakupan data yang dapat diakses agent juga perlu dikendalikan. AI agent biasanya hanya memerlukan sebagian data untuk menyelesaikan pekerjaannya. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Sebagai contoh, agent untuk layanan pelanggan dapat dibatasi hanya pada data yang relevan dengan permintaan pelanggan. Resource sensitif yang tidak berkaitan dengan tugas seharusnya tetap berada di luar jangkauan agent. Strategi data scope seperti ini membantu meminimalkan data yang dapat dijangkau agent sekaligus mempertahankan kemampuan agent menyelesaikan tugas.
Batasi Pemanggilan Tool Berdasarkan Kebutuhan
Sistem agentic AI dapat terhubung dengan banyak alat eksternal. Tool tersebut dapat meliputi database, layanan web, sistem perusahaan, dan berbagai fungsi otomatis. Ketika daftar tool yang dapat digunakan menjadi terlalu luas, maka potensi penggunaan fungsi di luar kebutuhan menjadi lebih tinggi.
Sebagai langkah pengamanan, administrator dapat membuat allowlist tool untuk masing masing agent. Agent yang hanya membaca informasi tidak perlu memiliki tool yang mampu membuat perubahan besar. Pengelolaan daftar fungsi yang tersedia menjadi bagian penting dari keamanan TEKNOLOGI berbasis agent.
Hindari Permission Permanen pada Aktivitas Berisiko
Permission tidak selalu harus diberikan secara permanen. Untuk tindakan yang dapat menimbulkan perubahan besar, hak akses berbatas waktu dapat membantu mengurangi risiko. Setelah proses berhasil dijalankan, hak khusus dapat dikembalikan ke kondisi awal.
Model permission sementara cocok untuk operasi penting, seperti memodifikasi resource kritis, melakukan deployment, atau mengakses informasi sensitif. Melalui akses yang dibatasi berdasarkan durasi, risiko credential atau akses yang terlupakan dapat dikurangi. Cara tersebut juga mendukung pengelolaan TEKNOLOGI yang lebih disiplin.
Pantau dan Audit Semua Aktivitas AI Agent
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Aktivitas agent pada resource sensitif perlu dimasukkan ke dalam log. Informasi seperti identitas agent, waktu eksekusi, resource yang diakses, dan tindakan yang dilakukan dapat mempermudah pemeriksaan ketika muncul kejadian yang tidak biasa.
Audit trail memberikan peluang untuk mengenali penggunaan akses yang mencurigakan. Apabila agent menjalankan pola akses yang tidak sesuai dengan tugas normalnya, sistem dapat memberikan notifikasi kepada administrator. Audit yang konsisten membuat permission dapat diperbaiki berdasarkan perilaku nyata agent.
Tinjau Hak Akses AI Agent Secara Rutin
Izin yang awalnya diperlukan mungkin tidak lagi digunakan ketika sistem berkembang. Karena itu, review permission perlu dilakukan secara berkala. Izin lama yang tidak memiliki kebutuhan bisnis dapat dinonaktifkan agar privilege tidak terus menumpuk.
Pengelola dapat meninjau ulang setiap integrasi yang diberikan kepada agent. Ketika suatu permission tidak pernah digunakan dalam periode tertentu, permission itu dapat diperiksa kembali sebelum dipertahankan. Praktik sederhana ini membantu menjaga akses tetap sesuai dengan fungsi sebenarnya dan membuat lingkungan agentic lebih mudah dikendalikan.
Rangkuman Akhir
Keamanan permission AI agent tidak cukup dilakukan melalui satu aturan saja, tetapi membutuhkan pengelolaan akses yang menyeluruh. Dengan menggunakan permission minimum, segmentasi peran, pengendalian resource, kontrol tool, akses sementara, serta logging, organisasi dapat membangun sistem agentic yang lebih aman dan mudah diawasi. Seiring meningkatnya penggunaan TEKNOLOGI AI, pengelolaan permission akan menjadi bagian yang semakin penting dari desain sistem. Bagikan pengalaman Anda dalam mengatur permission AI agent agar praktik pengembangan AI yang aman semakin banyak diterapkan.