OpenShell Secure Runtime Hadirkan Lapisan Keamanan Baru untuk Menjalankan Aplikasi Modern
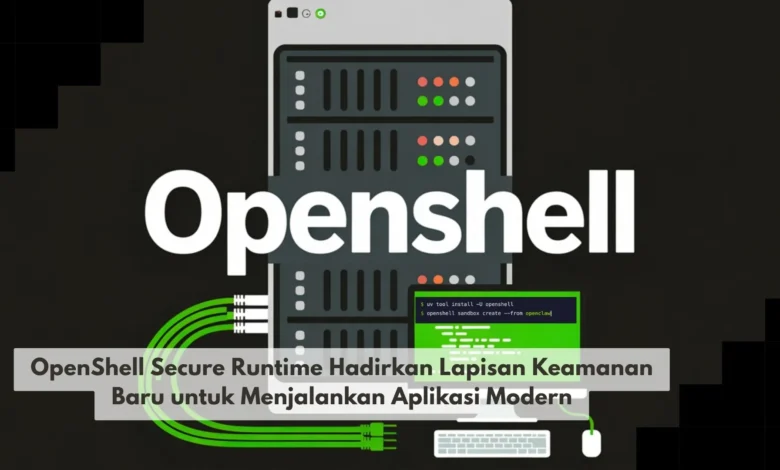
OpenShell Secure Runtime hadir sebagai konsep lingkungan eksekusi yang menempatkan keamanan sebagai bagian penting ketika aplikasi modern dijalankan. Di tengah perkembangan TEKNO yang membuat aplikasi semakin terhubung dengan layanan cloud, API, sistem otomatisasi, dan berbagai sumber data, pengendalian terhadap proses aplikasi menjadi semakin dibutuhkan. Pendekatan secure runtime berupaya memberikan ruang eksekusi yang lebih terkontrol sehingga aplikasi dapat menjalankan tugasnya tanpa memperoleh akses yang lebih luas daripada yang benar benar diperlukan.
OpenShell Secure Runtime Membawa Pendekatan Keamanan yang Lebih Terintegrasi
OpenShell Secure Runtime menghadirkan konsep lingkungan eksekusi yang lebih terkontrol. Tujuan utamanya adalah membantu mengatur bagaimana aplikasi berinteraksi dengan sumber daya sistem, sehingga setiap proses tidak harus memperoleh akses yang terlalu luas. Model keamanan tersebut semakin relevan ketika software harus berinteraksi dengan data, jaringan, API, dan sistem eksternal.
Dunia TEKNO modern mendorong developer mempertimbangkan keamanan sejak awal proses pengembangan. Lapisan runtime dapat membantu memastikan proses aplikasi berjalan dalam batas yang telah ditentukan. Jika sebuah proses tidak memerlukan izin terhadap sumber daya tertentu, sistem dapat menerapkan pembatasan berdasarkan kebutuhan. Prinsip ini membantu mengurangi ruang akses yang tersedia apabila suatu proses mengalami kesalahan atau perilaku yang tidak diharapkan.
OpenShell Secure Runtime Mengandalkan Kontrol terhadap Proses Aplikasi
Isolasi menjadi salah satu konsep penting dalam membangun lingkungan eksekusi yang aman. Proses dapat dijalankan pada lingkungan yang memiliki pembatasan sesuai kebijakan. Dengan mekanisme isolasi ini, aplikasi dapat dicegah memperoleh akses di luar kebutuhan operasionalnya.
Pendekatan isolasi semakin berguna pada aplikasi yang terdiri dari berbagai modul. Sebuah aplikasi dapat dibangun dari berbagai dependency dan komponen dengan fungsi berbeda. Semakin banyak dependency dapat membuat pengelolaan keamanan menjadi semakin kompleks. Dengan pemisahan proses yang terencana, masalah pada sebuah modul dapat dicegah agar tidak mudah meluas ke komponen lainnya.
Kontrol Hak Akses Membantu Menjalankan Prinsip Least Privilege
Pemberian hak akses minimum merupakan konsep yang banyak digunakan dalam desain keamanan. Aplikasi sebaiknya mendapatkan akses sebatas fungsi yang memang harus dijalankan. Jika aplikasi hanya membutuhkan akses pada direktori tertentu, maka sumber daya lainnya tidak harus tersedia untuk proses tersebut.
Pengaturan akses yang terstruktur dapat membuat pengembang lebih mudah mengevaluasi kebutuhan setiap komponen. Alih alih menyediakan izin besar sejak awal, pengembang dapat memberikan izin berdasarkan fungsi. Pendekatan tersebut mendukung perkembangan TEKNO yang semakin memperhatikan keamanan sejak tahap desain, sehingga keamanan dapat dibangun melalui beberapa lapisan yang saling melengkapi.
Pengelolaan Akses Jaringan Menjadi Bagian Penting dari Runtime Aman
Koneksi jaringan telah menjadi bagian penting dari sebagian besar aplikasi masa kini. Proses aplikasi dapat membutuhkan komunikasi menuju layanan cloud, database, API, atau infrastruktur lainnya. Namun, koneksi tanpa pembatasan dapat membuat pengelolaan keamanan menjadi lebih sulit.
Secure runtime dapat menggunakan kebijakan untuk membantu menentukan komunikasi yang diperbolehkan. Aplikasi dapat dibatasi agar hanya terhubung menuju tujuan yang relevan dengan fungsinya. Jika aplikasi tidak membutuhkan koneksi menuju layanan tertentu, koneksi dapat dibatasi berdasarkan aturan keamanan. Model tersebut dapat membantu tim menjaga jalur komunikasi tetap terstruktur.
Monitoring dan Observabilitas Membantu Mengenali Aktivitas Aplikasi
Keamanan yang baik tidak hanya membutuhkan pembatasan tetapi juga visibilitas terhadap aktivitas sistem. Pengelola sistem membutuhkan gambaran mengenai bagaimana aplikasi berinteraksi dengan lingkungan. Dengan monitoring yang memadai, aktivitas yang berbeda dari pola normal dapat lebih mudah diperhatikan.
Informasi runtime dapat membantu developer menyempurnakan kebijakan yang digunakan. Apabila workload berulang kali meminta akses yang tidak sesuai kebutuhan, administrator dapat meninjau kembali aplikasi serta aturan yang digunakan. Cara kerja seperti ini mendukung pengelolaan keamanan secara berkesinambungan, bukan sekadar konfigurasi yang dibuat satu kali lalu dilupakan.
Perkembangan Cloud dan AI Mendorong Kebutuhan Runtime yang Lebih Aman
Semakin luasnya penggunaan cloud dan AI membuat pengelolaan lingkungan eksekusi menjadi semakin penting. Workload masa kini dapat memiliki kemampuan untuk membaca data, memanggil layanan, dan melakukan berbagai tindakan secara otomatis. Ketika fungsi software semakin luas, semakin penting pula memastikan setiap tindakan memiliki batas yang dapat dikendalikan.
Lingkungan secure runtime dapat menjadi salah satu komponen dalam arsitektur keamanan berlapis. Kontrol identitas, proteksi data, keamanan jaringan, enkripsi, serta pembatasan runtime dapat saling melengkapi. Setiap lapisan memiliki fungsi berbeda dalam membantu mengurangi risiko. Karena itu, arsitektur TEKNO yang matang biasanya menggabungkan beberapa kontrol sekaligus.
Keamanan Runtime Harus Seimbang dengan Performa dan Kemudahan
Menambahkan lapisan keamanan baru juga dapat membawa tantangan dalam pengelolaan aplikasi. Konfigurasi yang terlalu permisif dapat menghilangkan sebagian tujuan keamanan. Sebaliknya, kebijakan yang terlalu restriktif dapat mengganggu aktivitas yang sebenarnya dibutuhkan. Karena itu, keseimbangan antara keamanan dan kebutuhan operasional menjadi sangat penting.
Efisiensi sistem menjadi pertimbangan penting dalam implementasi lapisan keamanan. Kontrol runtime seperti isolasi dan observabilitas dapat menambahkan kebutuhan pemrosesan. Implementasi yang matang harus berusaha mempertahankan keamanan sekaligus respons aplikasi. Karena itu, evaluasi performa dan kompatibilitas perlu dilakukan sebelum implementasi besar.
Kesimpulan Lingkungan Eksekusi Aman Semakin Penting bagi Aplikasi
OpenShell Secure Runtime menggambarkan bagaimana keamanan dapat ditempatkan semakin dekat dengan proses eksekusi aplikasi. Dengan pemisahan proses, kontrol akses, pengaturan komunikasi, dan monitoring, sistem dapat memberikan batas yang lebih jelas terhadap perilaku aplikasi. Pendekatan tersebut menjadi semakin relevan ketika aplikasi memiliki kemampuan dan integrasi yang terus bertambah.
Bagi perkembangan TEKNO, secure runtime dapat menjadi salah satu bagian penting dari strategi keamanan berlapis. Secure runtime tetap perlu didukung oleh autentikasi, enkripsi, keamanan jaringan, pembaruan, dan praktik pengembangan yang baik. Jika dirancang dengan baik, secure runtime dapat memberikan keseimbangan antara kontrol, keamanan, dan kebutuhan aplikasi. Anda dapat membagikan pendapat mengenai keamanan runtime sekaligus mengikuti perkembangan TEKNO berikutnya.