Windows Execution Containers Jadi Sorotan, Konsep Isolasi Aplikasi Bawa Pendekatan Baru di Windows
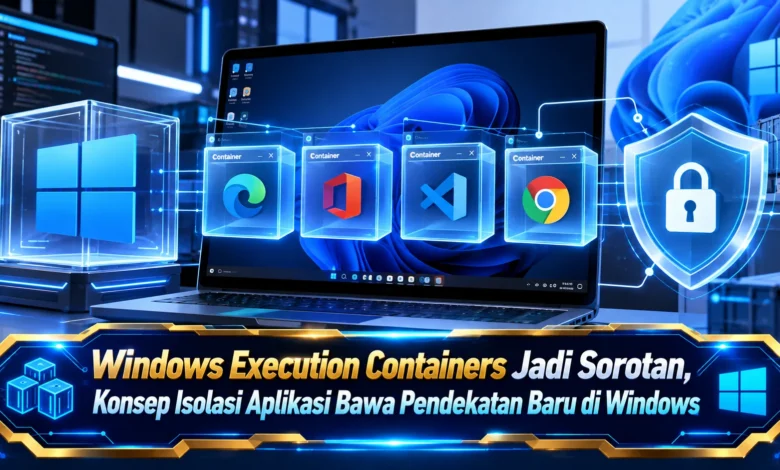
Perkembangan Windows terus bergerak menuju sistem yang lebih aman, fleksibel, dan siap menghadapi kebutuhan komputasi modern. Salah satu konsep yang mulai menarik perhatian adalah Windows Execution Containers, sebuah pendekatan isolasi aplikasi yang memungkinkan proses atau beban kerja tertentu dijalankan dalam lingkungan terpisah dari sistem utama. Konsep ini menarik karena berpotensi memberikan lapisan keamanan tambahan sekaligus menawarkan cara baru dalam mengelola aplikasi. Di tengah meningkatnya kebutuhan perlindungan data dan efisiensi sistem, teknologi berbasis isolasi seperti ini dapat menjadi bagian penting dari evolusi ekosistem Windows.
Windows Execution Containers Menawarkan Model Baru untuk Isolasi Aplikasi
Pendekatan Windows Execution Containers dapat dipahami sebagai upaya untuk mengeksekusi aplikasi atau proses dalam lingkungan komputasi yang lebih terkendali. Ketimbang memberikan sebuah aplikasi akses luas terhadap berbagai bagian sistem, mekanisme tersebut bisa mempersempit ruang yang dapat diakses oleh aplikasi. Melalui mekanisme ini, aktivitas aplikasi berpotensi dapat dipisahkan dari area utama sistem operasi sehingga dampak aktivitas yang tidak diinginkan dapat semakin terkontrol.
Pendekatan isolasi tersebut tidak hanya menjadi perubahan teknis di balik layar, tetapi juga dapat memengaruhi bagaimana teknologi Windows mengelola aplikasi pada masa mendatang. Saat sebuah proses dieksekusi dalam lingkungan yang lebih terkendali, sistem dapat mengurangi interaksi yang tidak diperlukan dengan sumber daya lain. Hasilnya, Windows dapat menghadirkan fondasi yang semakin modern untuk menjalankan berbagai aplikasi dengan tingkat kontrol yang lebih tinggi.
Alasan Isolasi Aplikasi Menjadi Elemen Utama dalam Windows Modern
Isolasi aplikasi menjadi semakin penting karena sistem komputasi modern menjalankan semakin banyak aplikasi dengan fungsi yang berbeda. Aplikasi tertentu mungkin memerlukan akses ke file, jaringan, memori, atau bagian tertentu dari sistem. Jika tidak terdapat kontrol yang memadai, masalah pada satu aplikasi dapat memberikan risiko terhadap bagian sistem lainnya.
Dengan pendekatan container, pemisahan antara proses dan sistem utama dapat dirancang menjadi lebih jelas. Pendekatan tersebut menawarkan kemungkinan agar aplikasi hanya mendapatkan sumber daya yang sesuai kebutuhannya. Jika dilihat dari sisi perlindungan sistem, teknologi semacam ini dapat membantu penerapan prinsip pembatasan hak akses, sehingga masing masing aplikasi tidak secara otomatis mendapatkan kebebasan untuk mengakses seluruh bagian sistem.
Cara Kerja Isolasi dalam Lingkungan Windows
Pada prinsipnya, lingkungan container bertindak sebagai ruang eksekusi khusus bagi aplikasi atau proses tertentu. Saat sebuah proses dieksekusi, sistem dapat menentukan komponen mana saja yang diizinkan untuk dijangkau. Mekanisme ini dapat melibatkan akses terhadap file, jaringan, penyimpanan, proses lain, dan bagian penting lainnya sesuai dengan desain keamanan.
Pendekatan tersebut dapat memudahkan sistem dalam mengendalikan aktivitas aplikasi agar tetap berada dalam batas lingkungan tertentu. Apabila terjadi kesalahan pada sebuah aplikasi, pengaruhnya secara konseptual dapat dipersempit agar tidak memberikan pengaruh luas terhadap lingkungan utama. Konsep pembatasan tersebut membuat teknologi container relevan untuk dieksplorasi lebih lanjut dalam ekosistem Windows.
Potensi Keamanan dari Isolasi Aplikasi Windows
Aspek keamanan dapat menjadi salah satu alasan utama mengapa konsep Windows Execution Containers relevan untuk dikembangkan. Berkat pemisahan lingkungan eksekusi, aplikasi bisa dijalankan dengan ruang akses yang lebih terbatas. Jika aplikasi mengalami gangguan, pembatasan tersebut berpotensi memperkecil kesempatan sebuah proses untuk mengakses komponen lain yang berada di luar ruang isolasinya.
Pendekatan keamanan berlapis menjadi semakin penting ketika tantangan keamanan terus berkembang. Sebuah lapisan perlindungan saja belum tentu memadai untuk menangani setiap ancaman. Oleh karena itu, teknologi isolasi bisa dimanfaatkan sebagai lapisan tambahan yang bekerja bersama sistem keamanan lain untuk menghadirkan lingkungan komputasi yang lebih tangguh.
Manfaat bagi Developer dan Pengembangan Aplikasi Windows
Dari sudut pandang pengembang, konsep lingkungan eksekusi terisolasi berpotensi menghadirkan pendekatan baru dalam membangun aplikasi Windows. Developer bisa mengembangkan aplikasi dengan aturan yang lebih terstruktur mengenai sumber daya apa yang tersedia selama aplikasi berjalan. Pendekatan tersebut berpotensi mempermudah pengujian, pengelolaan dependensi, serta penerapan kebijakan keamanan yang lebih konsisten.
Namun dalam penerapannya, developer juga perlu memahami bagaimana pembatasan lingkungan berinteraksi dengan fungsi aplikasi. Program yang membutuhkan akses luas terhadap sistem mungkin membutuhkan penyesuaian khusus agar tetap dapat digunakan secara normal dalam lingkungan yang lebih terisolasi. Oleh sebab itu, keberhasilan teknologi container tidak hanya dipengaruhi oleh sistem operasi, tetapi juga mendorong dukungan dari pengembang aplikasi yang membangun layanan di atas Windows.
Arah Windows Berikutnya dengan Lingkungan Eksekusi Terisolasi
Kemunculan Windows Execution Containers dapat menggambarkan bagaimana Windows dapat berevolusi menuju arsitektur keamanan yang lebih modern. Di masa mendatang, konsep isolasi dapat dimanfaatkan untuk lebih banyak skenario, mulai dari pengujian perangkat lunak hingga mengelola layanan berbasis komputasi modern.
Walaupun begitu, efektivitas pendekatan ini akan dipengaruhi oleh bagaimana teknologi tersebut dikembangkan dalam praktik. Kompatibilitas aplikasi, penggunaan sumber daya, performa, dan pengalaman pengguna menjadi sejumlah faktor utama yang perlu dikembangkan dengan matang. Bila tantangan tersebut dapat dikelola dengan baik, pendekatan container bisa menjadi salah satu fondasi penting dalam evolusi teknologi Windows.
Rangkuman Akhir
Windows Execution Containers menghadirkan gagasan menarik dalam pengelolaan proses di Windows. Melalui penerapan lingkungan yang lebih terpisah, teknologi ini bisa mendukung peningkatan keamanan, mengendalikan akses aplikasi, dan menekan dampak yang mungkin muncul ketika sebuah proses mengalami masalah. Konsep tersebut sekaligus menunjukkan bagaimana Windows dapat berkembang menjadi platform yang lebih aman dalam mengelola aplikasi.
Walaupun tetap membutuhkan perkembangan dan implementasi yang matang, Windows Execution Containers layak untuk diperhatikan perkembangannya, khususnya bagi pengguna yang tertarik pada teknologi, keamanan sistem, serta perkembangan Windows. Menurut Anda, apakah pendekatan isolasi aplikasi seperti ini dapat berkembang menjadi bagian signifikan dari Windows di masa depan? Tuliskan pandangan Anda dan ikuti perkembangan teknologi Windows berikutnya untuk mengetahui bagaimana konsep ini diterapkan dalam penggunaan nyata.