OpenShell Secure Runtime Hadirkan Lapisan Keamanan Baru untuk Menjalankan Aplikasi Modern
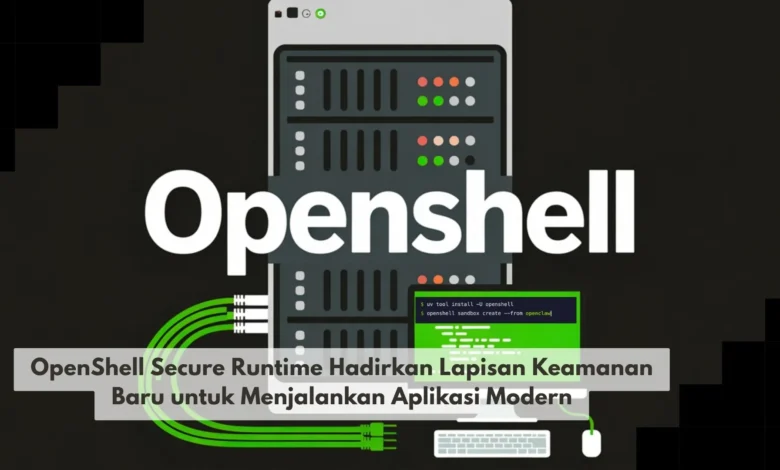
OpenShell Secure Runtime hadir sebagai konsep lingkungan eksekusi yang menempatkan keamanan sebagai bagian penting ketika aplikasi modern dijalankan. Di tengah perkembangan TEKNO yang membuat aplikasi semakin terhubung dengan layanan cloud, API, sistem otomatisasi, dan berbagai sumber data, pengendalian terhadap proses aplikasi menjadi semakin dibutuhkan. Pendekatan secure runtime berupaya memberikan ruang eksekusi yang lebih terkontrol sehingga aplikasi dapat menjalankan tugasnya tanpa memperoleh akses yang lebih luas daripada yang benar benar diperlukan.
OpenShell Secure Runtime Membawa Pendekatan Keamanan yang Lebih Terintegrasi
Pendekatan OpenShell Secure Runtime membawa mekanisme eksekusi aplikasi yang lebih berorientasi pada keamanan. Fokus pendekatan ini adalah memberikan kontrol terhadap akses aplikasi ke berbagai sumber daya, sehingga proses yang berjalan dapat memperoleh izin secara lebih terukur. Kebutuhan tersebut meningkat karena aplikasi masa kini dapat terhubung dengan banyak sumber daya sekaligus.
Pada ekosistem TEKNO saat ini, keamanan semakin penting untuk ditempatkan sejak tahap perancangan aplikasi. Lapisan runtime dapat membantu memastikan proses aplikasi berjalan dalam batas yang telah ditentukan. Jika sebuah proses tidak memerlukan izin terhadap sumber daya tertentu, akses tersebut dapat dibatasi sesuai kebijakan yang diterapkan. Pembatasan seperti ini membantu mengurangi cakupan risiko apabila terjadi masalah pada aplikasi.

Pemisahan Lingkungan Eksekusi Membantu Menjaga Keamanan Sistem
Konsep isolasi memiliki peran besar dalam menciptakan lingkungan aplikasi yang lebih terkontrol. Proses dapat dijalankan pada lingkungan yang memiliki pembatasan sesuai kebijakan. Dengan mekanisme isolasi ini, aplikasi dapat dicegah memperoleh akses di luar kebutuhan operasionalnya.
Pendekatan isolasi semakin berguna pada aplikasi yang terdiri dari berbagai modul. Software masa kini sering bergantung pada pustaka, modul, plugin, dan layanan eksternal. Semakin banyak dependency dapat membuat pengelolaan keamanan menjadi semakin kompleks. Dengan pemisahan proses yang terencana, masalah pada sebuah modul dapat dicegah agar tidak mudah meluas ke komponen lainnya.
Kontrol Hak Akses Membantu Menjalankan Prinsip Least Privilege
Membatasi izin berdasarkan kebutuhan menjadi salah satu prinsip utama dalam pengelolaan keamanan software. Aplikasi sebaiknya mendapatkan akses sebatas fungsi yang memang harus dijalankan. Jika aplikasi hanya membutuhkan akses pada direktori tertentu, maka izin yang tidak berkaitan dengan tugasnya dapat dikurangi.
Penerapan kontrol seperti ini dapat membantu developer memahami hubungan antara fungsi aplikasi dan izin yang diberikan. Dibandingkan membuka akses secara berlebihan, tim dapat membatasi akses sesuai konteks penggunaan. Cara tersebut memperlihatkan bagaimana TEKNO keamanan bergerak menuju kontrol yang semakin terperinci, sehingga keamanan dapat dibangun melalui beberapa lapisan yang saling melengkapi.
Secure Runtime Dapat Membantu Mengatur Interaksi dengan Jaringan
Koneksi jaringan telah menjadi bagian penting dari sebagian besar aplikasi masa kini. Aplikasi dapat berkomunikasi dengan API, database, penyimpanan cloud, layanan autentikasi, maupun sistem internal. Namun, semakin banyak tujuan jaringan yang dapat diakses, semakin kompleks pula kontrol yang harus diterapkan.
Kontrol runtime dapat membantu membatasi hubungan jaringan berdasarkan kebijakan. Sebuah workload dapat diarahkan agar hanya berkomunikasi dengan layanan yang memang dibutuhkan. Apabila sebuah komponen tidak memiliki alasan untuk mengakses tujuan tertentu, akses tersebut dapat ditutup atau dibatasi sesuai konfigurasi. Pengendalian seperti ini membuat aktivitas jaringan aplikasi lebih mudah dikelola.
Aktivitas Aplikasi Perlu Dipantau Selama Proses Eksekusi
Keamanan yang baik tidak hanya membutuhkan pembatasan tetapi juga visibilitas terhadap aktivitas sistem. Tim perlu memahami akses file, koneksi, proses, dan aktivitas penting yang dilakukan workload. Dengan monitoring yang memadai, perubahan perilaku aplikasi dapat lebih cepat dikenali.
Hasil pemantauan dapat menjadi bahan evaluasi terhadap aturan keamanan. Jika sebuah aplikasi terus mencoba mengakses sumber daya yang sebenarnya tidak diperlukan, tim dapat mengevaluasi kode maupun kebijakan yang diterapkan. Cara kerja seperti ini mendukung pengelolaan keamanan secara berkesinambungan, bukan hanya pengaturan awal yang tidak pernah ditinjau kembali.
Aplikasi Modern Membutuhkan Lingkungan Eksekusi yang Semakin Terkontrol
Pertumbuhan aplikasi cloud dan sistem berbasis AI membuat kebutuhan terhadap lingkungan eksekusi yang terkontrol semakin relevan. Software modern dapat memproses informasi, menggunakan API, menjalankan tugas otomatis, dan berkomunikasi dengan berbagai layanan. Semakin besar kemampuan sebuah aplikasi, pengaturan izin dan sumber daya menjadi semakin penting.
Secure runtime dapat ditempatkan sebagai bagian dari strategi pertahanan yang terdiri dari beberapa lapisan. Kontrol identitas, proteksi data, keamanan jaringan, enkripsi, serta pembatasan runtime dapat saling melengkapi. Tidak ada satu lapisan yang ideal untuk menangani seluruh kemungkinan risiko. Karena itu, pendekatan TEKNO modern cenderung menggunakan pertahanan berlapis.
Keamanan Runtime Harus Seimbang dengan Performa dan Kemudahan
Lingkungan eksekusi yang lebih ketat perlu dirancang agar tetap nyaman digunakan oleh developer. Aturan yang terlalu longgar dapat mengurangi manfaat pembatasan. Sebaliknya, kebijakan yang terlalu restriktif dapat mengganggu aktivitas yang sebenarnya dibutuhkan. Karena itu, konfigurasi harus disesuaikan dengan risiko sekaligus kebutuhan workload.
Performa juga perlu diperhatikan ketika menambahkan kontrol pada proses eksekusi. Proses pengawasan, pembatasan, pencatatan aktivitas, dan penerapan aturan memiliki biaya komputasi tertentu. Implementasi yang matang harus berusaha mempertahankan keamanan sekaligus respons aplikasi. Pengujian terhadap workload menjadi penting untuk memastikan kebijakan bekerja sesuai tujuan.
Kesimpulan Secure Runtime Memperkuat Perlindungan Aplikasi Modern
Konsep OpenShell Secure Runtime memperlihatkan pentingnya mengendalikan aplikasi ketika kode sedang dieksekusi. Melalui kombinasi isolasi workload, kebijakan izin, kontrol jaringan, serta pemantauan aktivitas, developer dapat memperoleh kontrol yang lebih terstruktur terhadap aktivitas software. Konsep ini semakin penting seiring software terhubung dengan lebih banyak data dan layanan.
Untuk dunia TEKNO modern, perlindungan pada tahap runtime menjadi bagian menarik dari evolusi keamanan software. Perlindungan yang baik tetap perlu menggabungkan keamanan kode, identitas, jaringan, data, serta operasional. Dengan penerapan yang tepat, pendekatan runtime aman dapat membantu developer menjalankan aplikasi secara lebih terkontrol tanpa menghilangkan fleksibilitas yang dibutuhkan. Anda dapat membagikan pendapat mengenai keamanan runtime sekaligus mengikuti perkembangan TEKNO berikutnya.