Secure Autonomous Agent Runtime Jadi Fondasi Baru AI 2026, Agen Otonom Kini Berjalan dalam Lingkungan Lebih Terkontrol
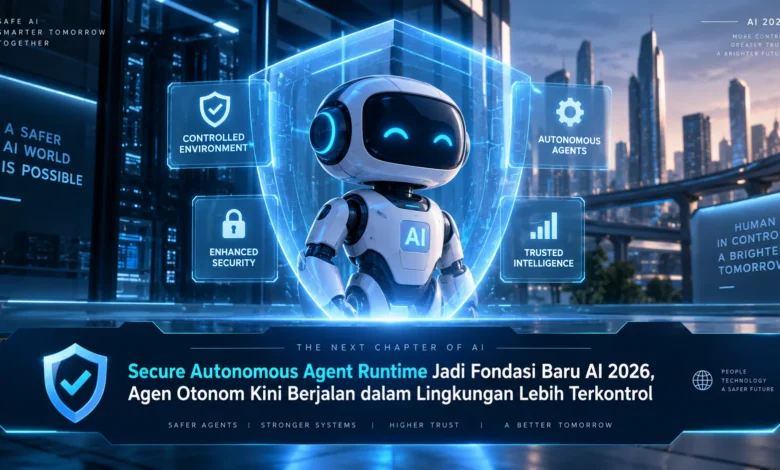
Perkembangan kecerdasan buatan pada 2026 semakin mengarah pada agen otonom yang mampu menjalankan tugas, menggunakan berbagai alat digital, memproses data, dan mengambil tindakan dengan intervensi manusia yang semakin sedikit. Kemampuan tersebut membuka banyak peluang baru, tetapi sekaligus membuat aspek keamanan menjadi semakin penting. Secure Autonomous Agent Runtime hadir sebagai pendekatan untuk menyediakan lingkungan eksekusi yang lebih terkontrol sehingga agen AI dapat bekerja sesuai izin, batas akses, serta kebijakan yang telah ditentukan. Perkembangan ini menjadi bagian menarik dari evolusi TEKNOLOGI karena fokus inovasi AI kini tidak hanya terletak pada kecerdasan model, tetapi juga pada bagaimana agen tersebut beroperasi secara aman dan dapat diawasi.
Fondasi Eksekusi Terkontrol untuk Agen AI
Secure Autonomous Agent Runtime dibangun untuk memberikan area eksekusi yang lebih terkendali ketika agen AI melakukan pekerjaannya. Konsep tersebut menjadi semakin relevan karena agen AI generasi baru dapat berinteraksi dengan aplikasi, membaca dan menulis data, serta mengoperasikan tool tertentu untuk menuntaskan pekerjaan yang menjadi tanggung jawabnya.
Di tengah kemajuan TEKNOLOGI kecerdasan buatan, runtime yang aman memiliki fungsi lebih luas daripada lingkungan kerja agen AI. Runtime tersebut juga dapat membatasi sumber daya, menerapkan kontrol akses, dan mengawasi aktivitas sehingga berbagai aktivitas dapat mengikuti batas operasional yang sudah ditetapkan.

Kontrol Izin Membantu Menjaga Agen Tetap Aman
Aspek mendasar dalam Secure Autonomous Agent Runtime adalah pembatasan ruang eksekusi. Program otonom idealnya tidak diberikan izin yang terlalu luas terhadap sistem operasi. Dalam penerapan yang lebih aman, agen dapat dioperasikan dalam ruang eksekusi terbatas dengan privilege terbatas berdasarkan kebutuhan pekerjaannya.
Pendekatan keamanan tersebut membantu mengurangi risiko tindakan yang tidak diinginkan ketika agen menangani tugas bertingkat. Jika suatu agen hanya membutuhkan izin terhadap ruang penyimpanan tertentu, misalnya, runtime dapat membatasi akses hanya pada bagian yang diizinkan. Pendekatan tersebut menjadikan pengamanan lebih terkendali dibandingkan memberikan privilege berlebihan.
Permission Policy Mengendalikan Ruang Gerak AI
Penerapan permission policy dapat mengatur dengan lebih rinci tindakan yang diizinkan untuk agen. Sebuah agen, misalnya, dapat mendapatkan hak untuk mengakses data yang diperlukan, tetapi tidak diperbolehkan untuk mengubah data penting tanpa otorisasi khusus. Pemisahan hak tersebut dapat membantu tim pengembang menerapkan prinsip least privilege pada platform berbasis agen.
Pembatasan hak akses juga menjadi semakin penting ketika agen terhubung dengan berbagai alat. Setiap layanan dapat mempunyai sensitivitas berbeda, sehingga runtime yang baik perlu mengatur kapan sebuah tool dapat digunakan, informasi yang dapat diproses, serta aktivitas mana yang memerlukan validasi manusia.
Pemantauan Aktivitas Membuat Agen Lebih Transparan
Di samping sistem izin, runtime agen yang aman sebaiknya menyediakan mekanisme pengawasan yang memadai. Berbagai aktivitas utama dapat direkam dalam catatan eksekusi agar administrator dapat memahami bagaimana AI mengeksekusi instruksi selama alur kerja berjalan.
Catatan tersebut dapat memuat alat yang dipanggil, upaya memperoleh izin, status operasi, dan kegagalan yang terjadi. Melalui pemantauan yang terstruktur, administrator keamanan dapat lebih cepat mengidentifikasi perilaku tidak normal serta menjalankan audit ketika ditemukan anomali.
Persetujuan Manusia Menjadi Pengaman Tambahan
Meskipun kemampuan agen semakin otonom, pengawasan pengguna tetap dibutuhkan untuk tindakan berisiko tinggi. Sistem eksekusi dapat dibangun agar tindakan khusus berhenti sementara sampai manusia memberikan otorisasi. Sistem persetujuan tersebut menambah kontrol keamanan tanpa menghilangkan seluruh manfaat otomatisasi.
Pada implementasinya, intensitas persetujuan dapat disesuaikan berdasarkan dampak aktivitas. Operasi rutin yang aman dapat diproses secara mandiri, sedangkan operasi dengan konsekuensi besar dapat membutuhkan persetujuan. Model kontrol adaptif tersebut membantu menjaga efisiensi serta kontrol.
Secure Runtime Mendorong AI yang Lebih Siap Digunakan
Perkembangan agen otonom mendorong perubahan dalam cara infrastruktur AI dirancang. Kemampuan penalaran yang semakin kuat bukan satu satunya kebutuhan apabila ruang operasional agen tidak menyediakan pembatasan yang tepat. Oleh sebab itu, secure runtime dapat memegang peranan strategis dalam ekosistem TEKNOLOGI AI.
Untuk organisasi maupun developer, arsitektur tersebut juga membuka kesempatan untuk membangun agen dengan kontrol lebih baik. Agen dapat menyelesaikan rangkaian tugas yang lebih panjang sambil menjaga aturan akses. Integrasi otonomi, isolasi, permission, dan observability semakin terlihat sebagai fondasi utama bagi ekosistem agen otonom modern.
Penutup
Runtime agen otonom yang aman memperlihatkan bahwa arah evolusi agen AI tidak hanya ditentukan oleh kemampuan model, tetapi juga pada kemampuan mengontrol lingkungan eksekusi. Pembatasan ruang kerja, pengelolaan izin, pencatatan operasi, dan kontrol manusia pada operasi penting dapat menciptakan kerangka bagi platform agentic yang lebih aman. Seiring TEKNOLOGI terus berkembang, pembaca dapat terus mengikuti perkembangan secure runtime untuk mengenali peluang dan tantangan baru.