Agent Governance Runtime Jadi Lapisan Baru untuk Mengendalikan AI Agent secara Real-Time
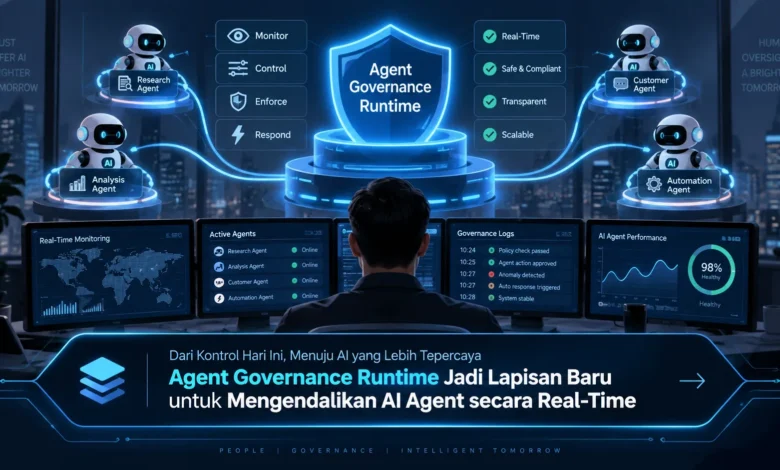
Perkembangan AI agent membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengakses data, menggunakan berbagai tools, hingga mengambil tindakan berdasarkan konteks yang diterimanya. Kemampuan tersebut membawa peluang besar bagi dunia TEKNOLOGI, tetapi juga menghadirkan kebutuhan baru terhadap mekanisme pengawasan yang bekerja secara langsung. Agent Governance Runtime muncul sebagai pendekatan yang menempatkan kontrol, kebijakan, izin, dan pemantauan di dalam proses eksekusi AI agent sehingga organisasi dapat mempertahankan manfaat otomatisasi tanpa kehilangan kendali terhadap tindakan sistem.
Memahami Peran Agent Governance Runtime
Lapisan governance runtime dirancang untuk memantau tindakan AI agent ketika sistem sedang berjalan. Berbeda dengan kontrol tradisional yang berfokus pada konfigurasi awal, pendekatan ini membuka peluang bagi pemeriksaan aturan selama proses berlangsung. Dengan demikian, setiap permintaan akses dapat dievaluasi sebelum diteruskan menuju sistem tujuan.
Di tengah perkembangan TEKNOLOGI berbasis AI, mekanisme governance tersebut menjadi semakin relevan karena AI agent dapat mengakses berbagai API, berkomunikasi dengan penyimpanan data, dan memanfaatkan beragam tools tanpa interaksi terus-menerus. Pengawasan yang diterapkan saat agent bekerja membantu menahan eksekusi yang melampaui izin tanpa menghambat seluruh kemampuan agent.

Pengawasan Real-Time Memperkuat Tata Kelola
Salah satu kekuatan utama dari Agent Governance Runtime adalah mekanisme evaluasi yang berjalan saat agent melakukan tugas. Saat agent mencoba menggunakan sumber daya tertentu, runtime dapat mengevaluasi identitas sistem, aktivitas yang akan dilakukan, konteks permintaan, serta aturan organisasi yang telah ditentukan.
Apabila sebuah tindakan memenuhi aturan, sistem dapat mengizinkan proses dilanjutkan. Sebaliknya, permintaan yang dianggap berisiko dapat diblokir, dibatasi, atau diteruskan menuju proses human approval. Model pengawasan seperti ini membuat governance lebih adaptif dibandingkan sekadar memberikan izin permanen.
Permission Dinamis Membatasi Akses Agent
Pengelolaan izin merupakan komponen utama dalam arsitektur AI agent. Alih-alih memberikan akses luas sejak awal, organisasi dapat menerapkan izin berdasarkan kebutuhan. Model permission tersebut membantu memperkecil kemungkinan penyalahgunaan hak akses sekaligus memperkuat konsep akses seperlunya.
Dalam penerapannya, agent yang bertugas membaca laporan dapat memperoleh read access tanpa write access. Ketika agent membutuhkan tindakan yang lebih sensitif, governance runtime dapat menerapkan validasi tambahan. Mekanisme ini membuat penggunaan TEKNOLOGI AI dapat memiliki batas yang lebih jelas tanpa membatasi seluruh fungsi cerdas sistem.
Policy Engine Mengatur Keputusan Saat Eksekusi
Policy engine dapat berfungsi sebagai pusat evaluasi yang memeriksa aktivitas berdasarkan kebijakan. Kebijakan yang digunakan dapat memasukkan informasi mengenai pengguna, peran AI agent, jenis data yang diakses, serta kondisi tempat agent menjalankan tugas.
Dengan kebijakan yang terpusat, tim dapat mengurangi aturan yang tersebar di berbagai agent. Penyesuaian kontrol dapat diterapkan secara lebih konsisten sehingga seluruh agent terkait dapat tunduk pada kebijakan yang konsisten. Hal ini mendukung implementasi AI dalam jumlah lebih banyak ketika otomatisasi berkembang semakin luas.
Observability Membuat Aktivitas Agent Lebih Transparan
Tata kelola tidak sebatas memberikan atau menolak izin. Pemantauan dan rekaman eksekusi juga dibutuhkan dalam pengelolaan agent untuk memahami aktivitas agent. Tindakan yang membutuhkan perhatian dapat direkam beserta informasi pendukung sehingga pengelola sistem mempunyai data untuk evaluasi.
Data observability tersebut dapat mendukung penelusuran kesalahan, analisis risiko, dan optimalisasi perilaku AI. Ketika terjadi aktivitas yang berbeda dari tujuan awal, tim dapat menganalisis jejak eksekusi untuk memahami penyebab perilaku tersebut. Visibilitas tersebut menjadi elemen pendukung dalam penerapan TEKNOLOGI AI yang lebih terkontrol.
Human in the Loop Tetap Dibutuhkan
Tidak seluruh keputusan harus diserahkan sepenuhnya kepada AI, terutama ketika menyangkut perubahan penting. Agent Governance Runtime dapat mengaktifkan proses approval ketika risiko meningkat. Dengan cara tersebut, aktivitas berisiko rendah dapat tetap dieksekusi dengan cepat, sedangkan operasi sensitif membutuhkan konfirmasi.
Model kontrol berdasarkan risiko dapat menjaga titik tengah antara efisiensi sistem dan pengawasan. Sistem tidak perlu menunggu persetujuan untuk setiap operasi, tetapi tindakan kritis tetap memiliki pagar pengaman. Hasilnya, organisasi dapat memanfaatkan AI agent secara lebih fleksibel.
Masa Depan Agent Governance Runtime
Seiring AI agent menjadi semakin mandiri, kebutuhan terhadap mekanisme pengawasan real-time berpotensi semakin meningkat. Pengelola sistem tidak dapat bergantung sepenuhnya pada aturan sebelum eksekusi karena situasi baru dapat muncul selama proses berlangsung.
Kombinasi kontrol kebijakan, izin kontekstual, observability, audit, serta human in the loop dapat menciptakan kerangka tata kelola agent yang lebih kuat. Jika diterapkan secara tepat, Agent Governance Runtime dapat menjadi jembatan antara otonomi dan kontrol dalam perkembangan TEKNOLOGI AI generasi berikutnya.
Rangkuman Akhir
Agent Governance Runtime menawarkan lapisan kontrol yang dapat mengawasi AI agent selama proses eksekusi. Dengan mengintegrasikan policy engine, dynamic permission, monitoring, audit, dan mekanisme approval, organisasi dapat membangun ekosistem AI yang lebih transparan dan terkendali. Perkembangan ini layak terus diperhatikan oleh pelaku TEKNOLOGI karena perkembangan AI bukan hanya mengenai kemampuan agent menyelesaikan tugas, tetapi juga seberapa kuat tata kelola mampu mengikuti peningkatan otonomi sistem. Anda dapat ikut berdiskusi mengenai masa depan pengawasan AI agent agar pemahaman tentang tata kelola AI semakin luas.