Secure Autonomous Agent Runtime Jadi Fondasi Baru AI 2026, Agen Otonom Kini Berjalan dalam Lingkungan Lebih Terkontrol
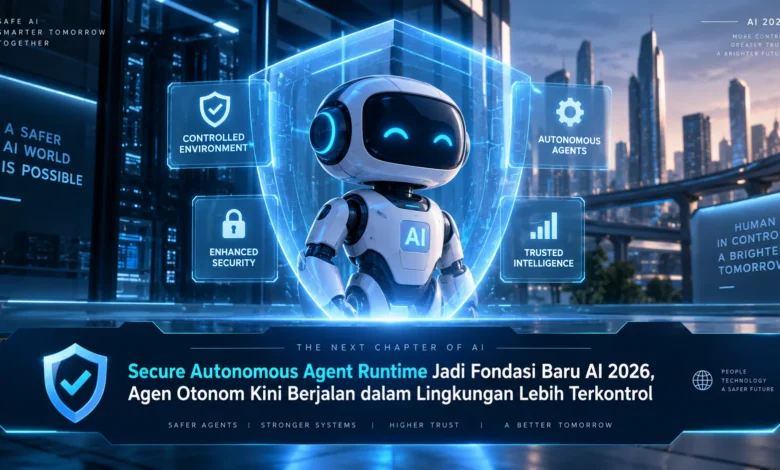
Perkembangan kecerdasan buatan pada 2026 semakin mengarah pada agen otonom yang mampu menjalankan tugas, menggunakan berbagai alat digital, memproses data, dan mengambil tindakan dengan intervensi manusia yang semakin sedikit. Kemampuan tersebut membuka banyak peluang baru, tetapi sekaligus membuat aspek keamanan menjadi semakin penting. Secure Autonomous Agent Runtime hadir sebagai pendekatan untuk menyediakan lingkungan eksekusi yang lebih terkontrol sehingga agen AI dapat bekerja sesuai izin, batas akses, serta kebijakan yang telah ditentukan. Perkembangan ini menjadi bagian menarik dari evolusi TEKNOLOGI karena fokus inovasi AI kini tidak hanya terletak pada kecerdasan model, tetapi juga pada bagaimana agen tersebut beroperasi secara aman dan dapat diawasi.
Lingkungan Runtime Aman Memperkuat Sistem Agen Otonom
Lingkungan eksekusi agen yang terkontrol dibangun untuk menciptakan ruang kerja digital yang lebih terisolasi ketika agen kecerdasan buatan menjalankan tugas. Pendekatan ini menjadi semakin relevan karena agen modern dapat menggunakan perangkat lunak, mengakses informasi, serta memanggil alat eksternal untuk menyelesaikan tujuan yang menjadi tanggung jawabnya.
Dalam perkembangan TEKNOLOGI AI, sistem runtime terproteksi memiliki fungsi lebih luas daripada ruang eksekusi program. Lingkungan ini juga dapat membatasi sumber daya, menentukan hak akses, dan mencatat tindakan sehingga tindakan agen dapat mengikuti batas operasional yang ditentukan sebelumnya.
Kontrol Izin Membantu Menjaga Agen Tetap Aman
Salah satu prinsip utama dalam lingkungan agen AI terproteksi adalah pemisahan lingkungan. Agen AI idealnya tidak memiliki kebebasan akses penuh terhadap lingkungan komputasi. Sebagai gantinya, agen dapat dioperasikan dalam ruang eksekusi terbatas dengan privilege terbatas berdasarkan tugas yang sedang dilakukan.
Strategi isolasi tersebut dapat menekan risiko tindakan yang tidak diinginkan ketika agen menangani tugas bertingkat. Ketika sistem agen hanya memerlukan akses terhadap ruang penyimpanan tertentu, misalnya, sistem dapat membatasi akses hanya pada lokasi tersebut. Prinsip ini mendorong sistem proteksi lebih terstruktur dibandingkan membuka seluruh izin kepada agen.
Kebijakan Berbasis Izin Membatasi Tindakan Agen
Implementasi aturan hak akses dapat menentukan secara jelas batas kemampuan operasional agen. Sistem otonom, misalnya, dapat diberikan izin untuk membuka informasi tertentu, tetapi tidak diperbolehkan untuk mengubah data penting tanpa otorisasi khusus. Kontrol izin tersebut dapat membantu organisasi menerapkan prinsip least privilege pada sistem AI otonom.
Pengelolaan permission juga menjadi semakin penting ketika agen terhubung dengan berbagai alat. Setiap tool dapat mempunyai sensitivitas berbeda, sehingga runtime yang baik perlu membedakan situasi penggunaan setiap tool, informasi yang dapat diproses, serta tindakan mana yang membutuhkan konfirmasi.
Pemantauan Aktivitas Membuat Agen Lebih Transparan
Selain pembatasan akses, Secure Autonomous Agent Runtime sebaiknya menyediakan mekanisme pengawasan yang terstruktur. Setiap tindakan penting dapat didokumentasikan dalam log aktivitas agar pengembang dapat memahami bagaimana AI mengeksekusi instruksi selama tugas dilaksanakan.
Data observability ini dapat memuat alat yang dipanggil, upaya memperoleh izin, keluaran proses, dan kegagalan yang terjadi. Dengan observability yang memadai, administrator keamanan dapat lebih mudah menemukan pola operasi yang tidak diharapkan serta menjalankan audit ketika muncul gangguan.
Human in the Loop Tetap Relevan untuk Tindakan Sensitif
Sekalipun sistem AI mampu bekerja lebih mandiri, pengawasan pengguna tetap dibutuhkan untuk aktivitas dengan dampak besar. Runtime dapat dirancang agar tindakan khusus berhenti sementara sampai operator melakukan konfirmasi. Pendekatan tersebut memperkuat tata kelola tanpa membatasi semua kemampuan otonom agen.
Dalam praktiknya, tingkat pengawasan dapat diatur berdasarkan dampak aktivitas. Pekerjaan rutin berisiko rendah dapat berjalan otomatis, sedangkan perubahan konfigurasi penting dapat membutuhkan persetujuan. Strategi pengawasan semacam ini mendukung keseimbangan antara otonomi agen dan perlindungan sistem.
Secure Runtime Mendorong AI yang Lebih Siap Digunakan
Kemajuan sistem AI berbasis agen mendorong perubahan dalam pengembangan platform AI. Kemampuan penalaran yang semakin kuat belum cukup apabila runtime yang digunakan tidak memiliki kontrol keamanan. Oleh sebab itu, runtime yang aman dapat memegang peranan strategis dalam infrastruktur TEKNOLOGI kecerdasan buatan.
Untuk organisasi maupun developer, arsitektur tersebut juga memberikan peluang untuk mengembangkan otomatisasi yang lebih terpercaya. Sistem AI bisa menangani alur kerja yang lebih beragam sambil tetap mengikuti batas keamanan. Kombinasi antara otonomi, isolasi, permission, dan observability berpotensi menjadi elemen mendasar bagi generasi agen AI berikutnya.
Kesimpulan
Lingkungan eksekusi terkontrol menegaskan bahwa masa depan AI tidak hanya ditentukan oleh kemampuan model, tetapi juga pada kemampuan mengontrol lingkungan eksekusi. Isolasi lingkungan, permission yang terukur, observability yang baik, dan validasi pengguna pada aktivitas berisiko dapat membentuk fondasi bagi agen otonom yang lebih terpercaya. Ketika TEKNOLOGI AI semakin maju, pembaca dapat mempelajari evolusi keamanan agen AI untuk mengenali peluang dan tantangan baru.