Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
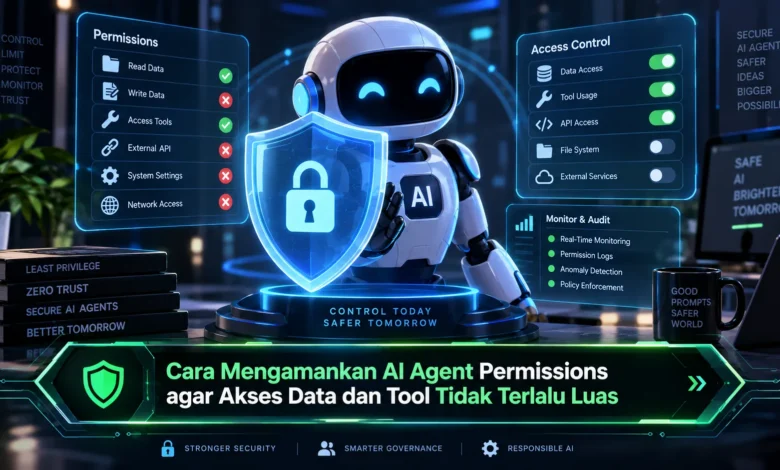
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Terapkan Prinsip Least Privilege pada AI Agent
Cara dasar untuk membatasi AI agent adalah memberikan permission berdasarkan prinsip least privilege. Konsep ini membantu memastikan permission yang diberikan tidak melebihi kebutuhan pekerjaan agent. Jika sebuah sistem hanya perlu mengambil data, maka tidak perlu memberikan hak untuk mengubah atau menghapus data.
Pembatasan seperti ini dapat memperkecil dampak apabila terjadi kesalahan. Jika agent menerima konteks yang tidak tepat, agent hanya dapat melakukan tindakan sesuai batas aksesnya. Dalam lingkungan TEKNOLOGI modern, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.
Kelompokkan Hak Akses Sesuai Tugas Agent
Setiap sistem agent sebaiknya diberikan peran berdasarkan pekerjaan yang dijalankan. Agent yang hanya membuat rangkuman tidak seharusnya menerima akses setara dengan agent yang mengubah database. Dengan pemisahan role yang tepat, administrator dapat mengontrol akses dengan lebih mudah.
Pengaturan akses berdasarkan peran membantu ketika jumlah AI agent terus bertambah. Misalnya, peran pembaca dapat dibatasi hanya untuk mengambil informasi, sedangkan agent editor dapat diberikan akses modifikasi pada resource yang telah ditentukan. Strategi ini membuat pengelolaan permission menjadi lebih transparan dan mencegah pengumpulan hak akses berlebihan pada satu agent.
Gunakan Data Scope untuk Mempersempit Akses
Selain membatasi jenis tindakan, tim perlu menentukan data mana saja yang boleh digunakan AI agent. Agent tidak selalu membutuhkan akses ke seluruh database. Karena itu, akses data perlu dibatasi berdasarkan kebutuhan.
Sebagai contoh, agent dukungan pelanggan cukup memperoleh data yang terkait dengan proses pelayanan. Informasi administratif yang tidak berhubungan dengan pekerjaan agent dapat tetap ditutup. Pembatasan berbasis konteks tersebut membantu memperkecil permukaan risiko keamanan sekaligus mempertahankan kemampuan agent menyelesaikan tugas.
Kontrol Tool yang Bisa Digunakan AI Agent
Sistem agentic AI dapat terhubung dengan banyak alat eksternal. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Ketika daftar tool yang dapat digunakan menjadi terlalu luas, maka risiko tindakan yang tidak diperlukan juga meningkat.
Sebagai langkah pengamanan, administrator dapat membuat allowlist tool untuk masing masing agent. AI yang bertugas merangkum dokumen tidak membutuhkan fungsi administrasi server. Pembatasan tool seperti ini menjadi bagian penting dari keamanan TEKNOLOGI berbasis agent.
Gunakan Permission Sementara untuk Operasi Sensitif
Hak akses AI agent sebaiknya tidak selalu aktif sepanjang waktu. Untuk operasi yang lebih sensitif, izin yang aktif hanya selama proses tertentu dapat memberikan kontrol tambahan. Setelah proses berhasil dijalankan, permission tersebut dapat dicabut secara otomatis.
Pendekatan ini sangat berguna untuk tindakan administratif, seperti memodifikasi resource kritis, melakukan deployment, atau mengakses informasi sensitif. Melalui akses yang dibatasi berdasarkan durasi, kemungkinan privilege tetap terbuka setelah digunakan dapat diminimalkan. Strategi ini membuat sistem TEKNOLOGI lebih mudah dikontrol.
Pantau dan Audit Semua Aktivitas AI Agent
Pembatasan akses sebaiknya berjalan bersama sistem monitoring. Pemanggilan API dan penggunaan tool penting sebaiknya memiliki rekaman aktivitas. Informasi seperti nama agent, jenis permission, waktu penggunaan, serta hasil eksekusi dapat mempermudah pemeriksaan ketika muncul kejadian yang tidak biasa.
Sistem monitoring dapat membantu menemukan aktivitas agent yang berbeda dari pola biasanya. Apabila AI mencoba menggunakan tool berkali kali tanpa kebutuhan yang jelas, sistem dapat menandai aktivitas tersebut untuk diperiksa. Observability yang baik membuat permission dapat diperbaiki berdasarkan perilaku nyata agent.
Lakukan Evaluasi Permission Secara Berkala
Permission yang sesuai hari ini belum tentu tetap diperlukan di masa depan. Karena itu, audit hak akses sebaiknya dijadwalkan secara rutin. Permission yang sudah tidak digunakan dapat segera dicabut agar ruang akses agent tetap minimal.
Administrator perlu memeriksa kembali koneksi antara AI agent dan resource sistem. Apabila sumber data sudah tidak diperlukan, hak tersebut sebaiknya dipertimbangkan untuk dinonaktifkan. Praktik sederhana ini membantu menghindari penumpukan permission dari waktu ke waktu dan mendukung tata kelola AI yang lebih konsisten.
Rangkuman Akhir
Keamanan permission AI agent tidak cukup dilakukan melalui satu aturan saja, tetapi membutuhkan pengelolaan akses yang menyeluruh. Dengan menggunakan permission minimum, segmentasi peran, pengendalian resource, kontrol tool, akses sementara, serta logging, organisasi dapat menjaga agent tetap bekerja hanya dalam ruang lingkup yang diperlukan. Di tengah pesatnya kemajuan TEKNOLOGI agentic, keamanan izin sebaiknya diperlakukan sebagai fondasi utama. Sampaikan pandangan Anda mengenai praktik keamanan AI agent agar praktik pengembangan AI yang aman semakin banyak diterapkan.