Cara Mengamankan AI Agent Permissions agar Akses Data dan Tool Tidak Terlalu Luas
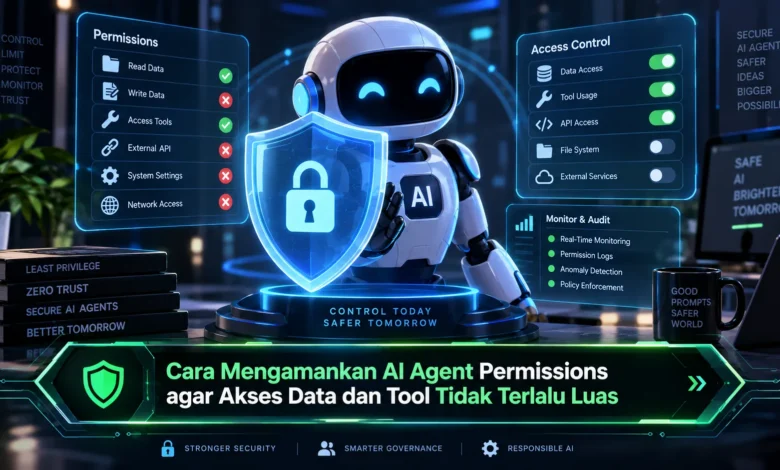
AI agent semakin banyak digunakan untuk membantu otomatisasi pekerjaan, mengakses data, menjalankan tool, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut membuat AI semakin bermanfaat dalam dunia TEKNOLOGI, tetapi pemberian permission yang terlalu luas dapat meningkatkan risiko keamanan. Karena itu, pengaturan izin AI agent perlu dilakukan secara hati hati agar setiap agent hanya memperoleh akses yang benar benar diperlukan untuk menjalankan tugasnya.
Gunakan Hak Akses Minimum untuk Setiap AI Agent
Tahap awal untuk menjaga keamanan AI agent adalah menggunakan konsep hak akses minimum. Prinsip ini memastikan agent hanya memperoleh akses yang benar benar diperlukan untuk menyelesaikan tugasnya. Jika sebuah agent hanya bertugas membaca dokumen, maka akses modifikasi seharusnya tetap dinonaktifkan.
Pengaturan permission minimum dapat membatasi konsekuensi jika AI melakukan tindakan yang keliru. Apabila sistem mendapatkan perintah yang salah, aktivitas yang dapat dilakukan tetap berada dalam ruang lingkup izin. Dalam lingkungan TEKNOLOGI modern, pendekatan akses minimum dapat menjadi lapisan perlindungan utama.


Kelompokkan Hak Akses Sesuai Tugas Agent
Masing masing agent perlu mempunyai fungsi dan tanggung jawab yang terdefinisi. Agent yang hanya membuat rangkuman tidak seharusnya menerima akses setara dengan agent yang mengubah database. Dengan pengelompokan izin berdasarkan kebutuhan, tim keamanan dapat memahami batas setiap agent.
Pengaturan akses berdasarkan peran membantu ketika jumlah AI agent terus bertambah. Misalnya, agent dengan role reader cukup memperoleh read permission, sedangkan role editor memperoleh izin melakukan perubahan tertentu. Model tersebut membantu tim mengetahui siapa yang memiliki hak tertentu dan mengurangi kemungkinan satu agent memiliki kekuasaan terlalu besar.
Batasi Akses Data Berdasarkan Konteks
Selain membatasi jenis tindakan, cakupan data yang dapat diakses agent juga perlu dikendalikan. AI agent biasanya hanya memerlukan sebagian data untuk menyelesaikan pekerjaannya. Karena itu, resource yang tersedia harus disesuaikan dengan tugas agent.
Dalam penerapan praktis, agent untuk layanan pelanggan dapat dibatasi hanya pada data yang relevan dengan permintaan pelanggan. Informasi administratif yang tidak berhubungan dengan pekerjaan agent dapat tetap ditutup. Pembatasan berbasis konteks tersebut membantu mengurangi paparan informasi sensitif sekaligus memberikan keseimbangan antara keamanan dan fungsionalitas.
Kontrol Tool yang Bisa Digunakan AI Agent
Agent AI masa kini sering dirancang untuk memanggil berbagai fungsi dan layanan. Tool tersebut bisa mencakup API eksternal, penyimpanan data, sistem komunikasi, serta aplikasi bisnis. Ketika daftar tool yang dapat digunakan menjadi terlalu luas, maka risiko tindakan yang tidak diperlukan juga meningkat.
Agar akses tetap terkendali, setiap agent sebaiknya hanya memperoleh daftar tool yang sesuai dengan tugasnya. AI yang bertugas merangkum dokumen tidak membutuhkan fungsi administrasi server. Pengelolaan daftar fungsi yang tersedia menjadi komponen penting dalam arsitektur TEKNOLOGI AI yang aman.
Hindari Permission Permanen pada Aktivitas Berisiko
Hak akses AI agent sebaiknya tidak selalu aktif sepanjang waktu. Untuk operasi yang lebih sensitif, permission sementara dapat menjadi pilihan yang lebih aman. Setelah aktivitas tertentu berakhir, hak khusus dapat dikembalikan ke kondisi awal.
Model permission sementara cocok untuk operasi penting, seperti mengubah konfigurasi, memperbarui data penting, atau menjalankan tool tertentu. Dengan permission yang memiliki waktu kedaluwarsa, hak akses tidak akan terus tersedia setelah kebutuhan selesai. Model tersebut membantu membangun tata kelola TEKNOLOGI AI yang lebih terstruktur.
Pantau dan Audit Semua Aktivitas AI Agent
Permission yang ketat perlu dilengkapi dengan pemantauan yang memadai. Aktivitas agent pada resource sensitif perlu dimasukkan ke dalam log. Informasi seperti identitas agent, waktu eksekusi, resource yang diakses, dan tindakan yang dilakukan dapat membantu proses audit dan investigasi.
Audit trail memberikan peluang untuk mengenali penggunaan akses yang mencurigakan. Apabila sebuah agent tiba tiba mengakses resource yang jarang digunakan, sistem dapat menandai aktivitas tersebut untuk diperiksa. Observability yang baik membuat pengelola tidak hanya mengandalkan konfigurasi awal.
Tinjau Hak Akses AI Agent Secara Rutin
Izin yang awalnya diperlukan mungkin tidak lagi digunakan ketika sistem berkembang. Karena itu, review permission perlu dilakukan secara berkala. Izin lama yang tidak memiliki kebutuhan bisnis dapat dinonaktifkan agar privilege tidak terus menumpuk.
Tim juga sebaiknya mengevaluasi hubungan antara agent, tool, dan data yang digunakan. Jika sebuah tool tidak lagi digunakan, hak tersebut sebaiknya dipertimbangkan untuk dinonaktifkan. Kebiasaan evaluasi tersebut membantu menghindari penumpukan permission dari waktu ke waktu dan mendukung tata kelola AI yang lebih konsisten.
Rangkuman Akhir
Mengamankan AI agent permissions membutuhkan kombinasi antara pembatasan akses, pengawasan, dan evaluasi berkala. Dengan menggabungkan hak akses minimum, role terpisah, kontrol data, pembatasan tool, izin berbatas waktu, dan monitoring, organisasi dapat membangun sistem agentic yang lebih aman dan mudah diawasi. Dalam perkembangan TEKNOLOGI berbasis AI, kontrol hak akses perlu menjadi perhatian sejak awal pengembangan. Sampaikan pandangan Anda mengenai praktik keamanan AI agent agar pembahasan mengenai keamanan AI semakin berkembang.